Dữ liệu khách hàng được gửi lên AI. Doanh nghiệp có thể gặp rủi ro.
FlowMask nhận diện và che 48 loại dữ liệu cá nhân trước khi gửi nội dung tới AI. Tích hợp vào phần mềm qua API.
BETAChương trình Beta có số lượng giới hạn. Đăng ký được xét theo thứ tự gửi.
- Nhận diện dữ liệu cá nhân trong văn bản tiếng Việt
- Xử lý tại Việt Nam, không lưu nội dung gốc
- 0,01 USD / 1 triệu token đầu vào
- Thời gian xử lý: 50–300 ms mỗi lượt
Dữ liệu minh hoạ
Rủi ro hằng ngày khi dùng AI
Dữ liệu cá nhân có thể nằm ngay trong việc hằng ngày.
{{ rkHot }}/45 tình huống dưới đây có thể chứa dữ liệu nhạy cảm. Chọn một ô để xem ví dụ.
Các tình huống mang tính minh hoạ, dựa trên loại dữ liệu thường gặp và danh mục tại Nghị định 356/2025/NĐ-CP.
Kiểm tra dữ liệu ngay trong luồng làm việc của bạn.
Xem lại lịch sử kiểm tra
khi cần.
Quản trị viên có thể tra cứu nhật ký để biết hoạt động kiểm tra đã diễn ra như thế nào. Nhật ký không chứa nội dung gốc người dùng đã gửi.
Quản lý tập trung
Theo dõi lịch sử kiểm tra trên cùng một trang quản trị.
Hỗ trợ lập Mẫu 08
Tổng hợp thông tin trong nhật ký để hỗ trợ chuẩn bị bản nháp báo cáo.
Doanh nghiệp cần bổ sung tài liệu liên quan, xác minh thông tin và hoàn thiện báo cáo trước khi gửi.
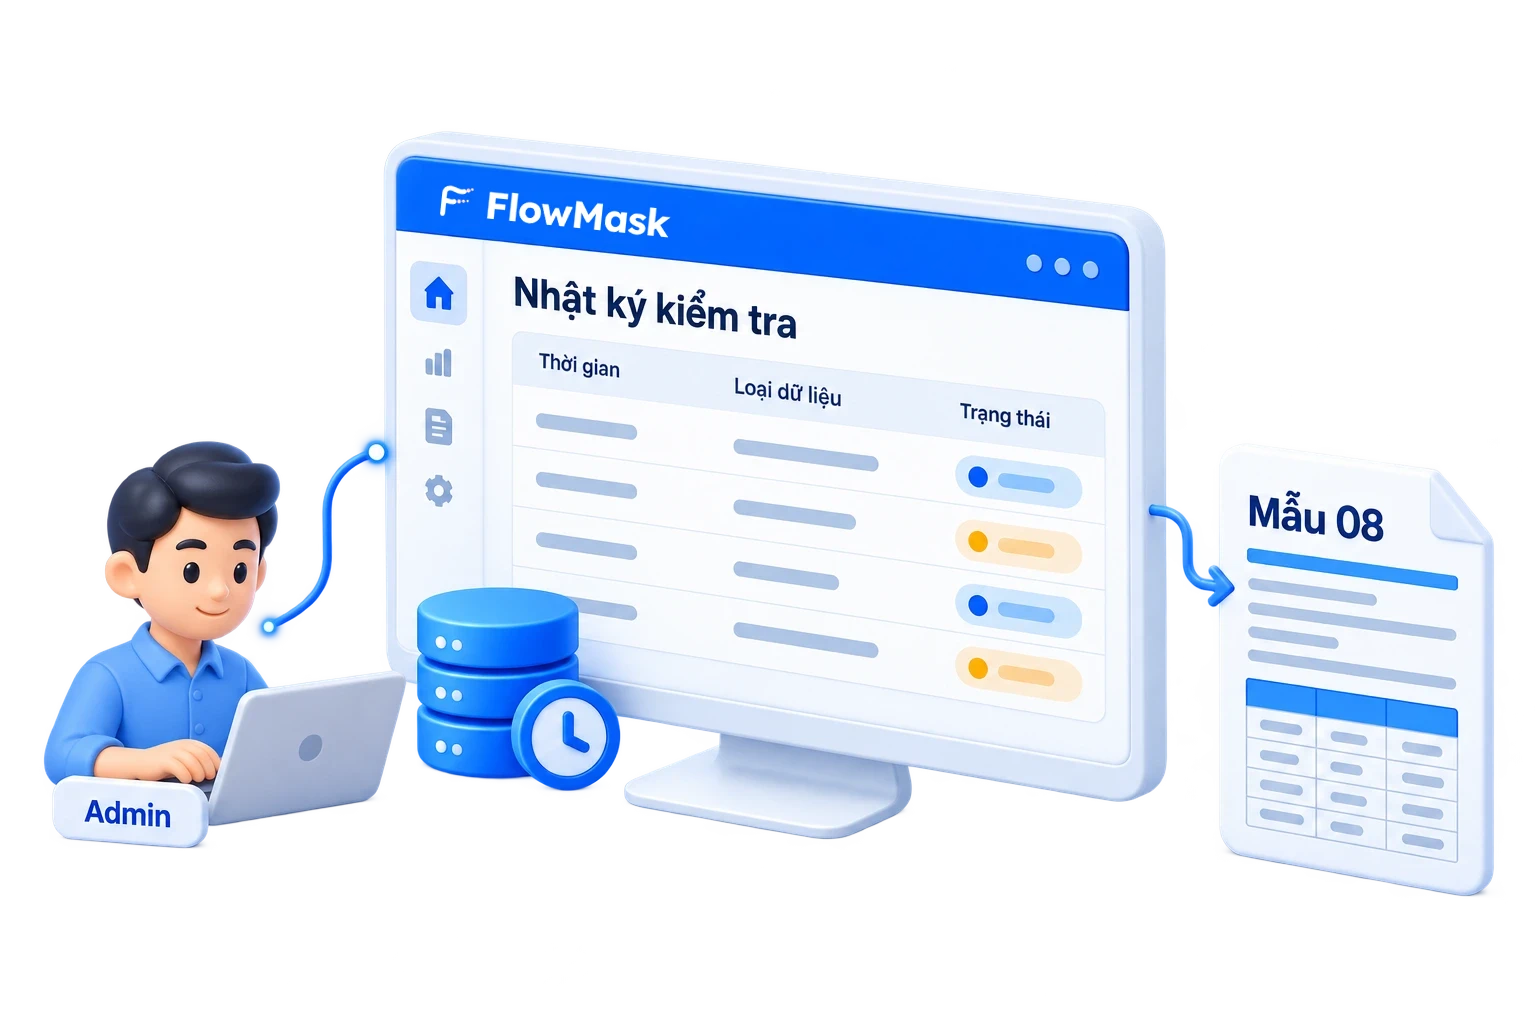
Chỉ xem lại được nhật ký kiểm tra. Nội dung gốc được xoá sau khi xử lý và không thể lấy lại từ FlowMask.
KẾT QUẢ KIỂM THỬ · FLOWMASK-VI 1.0
Kiểm thử với 31.726 tài liệu tiếng Việt, gồm 48 loại dữ liệu cá nhân theo Nghị định 356.
So sánh với các giải pháp khác
Điểm F2 (%) khi dùng cùng bộ tài liệu và cách chấm. Trong lần kiểm thử này, FlowMask cao hơn giải pháp đứng thứ hai gần 40 điểm.
Các giải pháp khác được điều chỉnh ngưỡng để đạt điểm cao nhất trên bộ tài liệu này. FlowMask dùng cấu hình đang vận hành, không điều chỉnh riêng cho bài kiểm thử.
Kết quả theo từng loại thông tin
Điểm F2 (%) theo từng loại thông tin
Chi phí rõ ràng, tính theo lượng dữ liệu xử lý.
Nếu không có doanh thu năm trước hoặc 5% doanh thu thấp hơn 3 tỷ đồng, mức phạt tối đa áp dụng là 3 tỷ đồng.
Tiện ích cho nhân viên · Đang phát triển
Trả phí theo tháng
Dự kiến tính theo số người dùng. Giá sẽ được công bố khi ra mắt.
Câu hỏi thường gặp
Làm thế nào để dùng thử FlowMask?
FlowMask đang mở chương trình Beta cho một số doanh nghiệp. Quy trình gồm đăng ký, trao đổi nhu cầu với đội ngũ FlowMask và nhận khoá API dùng thử. Đội kỹ thuật dùng mô hình flowmask-vi-1.0 để kiểm tra nội dung trước khi gửi tới AI hoặc nền tảng bên ngoài.
Chi phí được tính thế nào?
Phí API là 0,01 USD cho mỗi 1 triệu token đầu vào. Chẳng hạn, 10.000 lượt kiểm tra với khoảng 1.000 token mỗi lượt sẽ tốn khoảng 0,10 USD. Tiện ích cho nhân viên đang được phát triển, dự kiến tính phí hằng tháng theo số người dùng.
FlowMask có lưu dữ liệu tôi gửi lên không?
FlowMask xử lý nội dung trên máy chủ đặt tại Việt Nam và xoá nội dung gốc sau khi kiểm tra. Hệ thống chỉ giữ nhật ký để quản trị viên tra cứu. Bản đã che thông tin cá nhân mới được gửi tiếp tới AI.
FlowMask phát hiện chính xác đến đâu?
Trên bộ kiểm thử chính gồm 4.100 tài liệu thuộc 28 lĩnh vực, FlowMask đạt F2 91,1%. Với dữ liệu cá nhân cơ bản như họ tên, CCCD và số điện thoại, kết quả là 95,6%. Nhóm dữ liệu nhạy cảm đạt 74,8% khi yêu cầu nhận diện đúng toàn bộ, hoặc 94,2% khi tính cả trường hợp che được một phần. Đây là nhóm đang được ưu tiên cải thiện. Bạn nên kiểm tra lại nội dung trước khi gửi; số liệu chi tiết có trong phần kiểm thử.
Che thông tin cá nhân có làm thay đổi nội dung không?
FlowMask thay thông tin cá nhân bằng ký hiệu và giữ lại phần nội dung còn lại. Ví dụ, tên khách hàng được thay bằng mã, còn các điều khoản thanh toán vẫn được giữ để AI xử lý.
Câu trả lời có được điền lại thông tin đã che không?
Có. Khi hệ thống gọi API khôi phục, FlowMask thay các ký hiệu như [HỌ_TÊN_1], [SĐT_1] bằng thông tin tương ứng trước khi hiển thị cho người dùng. Bảng đối chiếu được giữ tạm trong lượt xử lý và xoá khi hoàn tất. Phần thông tin đã che không được gửi tới AI bên ngoài.
FlowMask có làm chậm ứng dụng không?
Mỗi lượt kiểm tra mất khoảng 50–300 ms, tuỳ độ dài nội dung. Đây là thời gian xử lý bổ sung trước khi nội dung được gửi tới AI.
Gửi dữ liệu lên AI nước ngoài có vi phạm luật không?
Không phải mọi trường hợp sử dụng AI nước ngoài đều vi phạm. Cần xem loại dữ liệu được gửi, nơi tiếp nhận và các nghĩa vụ doanh nghiệp đã thực hiện. Mức phạt nêu trên áp dụng khi có hành vi vi phạm quy định về chuyển dữ liệu cá nhân xuyên biên giới.
Đăng ký dùng thử FlowMask Beta.
Chương trình dành cho doanh nghiệp muốn thử FlowMask với nhu cầu thực tế. Đội ngũ FlowMask sẽ trao đổi cách tích hợp trước khi cấp quyền dùng thử.
- 1Gửi thông tin đăng kýCho biết nhu cầu của bạn, không cần gửi dữ liệu khách hàng.
- 2FlowMask liên hệ xác nhậnTrao đổi cách sử dụng và cấp khoá API dùng thử.
- 3Tích hợp và dùng thửDùng mô hình
flowmask-vi-1.0rồi gửi bản đã xử lý tới AI.
Đã nhận đăng ký Beta
Cảm ơn bạn đã đăng ký. FlowMask sẽ liên hệ qua email để trao đổi nhu cầu và khả năng tham gia chương trình Beta.
{{ sheetTitle }}
{{ sheetRef }}
Vi phạm chuyển dữ liệu cá nhân xuyên biên giới
Với tổ chức vi phạm quy định chuyển dữ liệu cá nhân xuyên biên giới, mức phạt tối đa là 5% doanh thu năm trước liền kề. Nếu không có doanh thu năm trước hoặc mức tính theo doanh thu thấp hơn 3 tỷ đồng, mức tối đa áp dụng là 3 tỷ đồng.
Điều 8 khoản 4Mức phạt tiền tối đa trong xử phạt vi phạm hành chính đối với tổ chức có hành vi vi phạm quy định chuyển dữ liệu cá nhân xuyên biên giới là 5% doanh thu của năm trước liền kề của tổ chức đó; trường hợp không có doanh thu của năm trước liền kề hoặc mức phạt tính theo doanh thu thấp hơn mức phạt tiền tối đa theo quy định tại khoản 5 Điều này thì áp dụng mức phạt tiền theo quy định tại khoản 5 Điều này.
Cần đọc cùng khoản 5 và khoản 6
Khoản 5 quy định mức tối đa 3 tỷ đồng cho các hành vi vi phạm khác. Khoản 6 xác định mức tối đa nêu trên áp dụng với tổ chức; cá nhân thực hiện cùng hành vi có mức tối đa bằng một nửa.
Đây là mức phạt tối đa, không phải mức phạt mặc định cho mọi trường hợp. Việc sử dụng nền tảng nước ngoài tự nó chưa đủ để kết luận có vi phạm. Xem Điều 8, Luật Bảo vệ dữ liệu cá nhân.
Định nghĩa tại Điều 2 khoản 1
Dữ liệu cá nhân là dữ liệu số hoặc thông tin dưới dạng khác xác định hoặc giúp xác định một con người cụ thể, bao gồm: dữ liệu cá nhân cơ bản và dữ liệu cá nhân nhạy cảm. Dữ liệu cá nhân sau khi khử nhận dạng không còn là dữ liệu cá nhân.
Dữ liệu cá nhân cơ bản — Điều 3 Nghị định 356
Gồm họ tên; ngày sinh, ngày chết hoặc mất tích; giới tính; nơi sinh, địa chỉ và nơi cư trú; quốc tịch; hình ảnh cá nhân; số điện thoại, số định danh, hộ chiếu, giấy phép lái xe và biển số xe; tình trạng hôn nhân; quan hệ gia đình; tài khoản số; các thông tin khác gắn với hoặc giúp xác định một người cụ thể, không thuộc danh mục nhạy cảm.
Dữ liệu cá nhân nhạy cảm — Điều 4
Gồm nguồn gốc chủng tộc, dân tộc; quan điểm chính trị, tôn giáo, tín ngưỡng; đời sống riêng tư và bí mật cá nhân, gia đình; sức khoẻ; sinh trắc học, di truyền; đời sống và xu hướng tình dục; dữ liệu về tội phạm do cơ quan thực thi pháp luật thu thập; vị trí định vị; tài khoản định danh điện tử và ảnh giấy tờ căn cước; các thông tin ngân hàng, tài chính theo danh mục; dữ liệu theo dõi hành vi, hoạt động trên mạng; các dữ liệu khác được pháp luật yêu cầu giữ bí mật hoặc bảo vệ chặt chẽ.
Danh mục trên được diễn giải để dễ đọc. Đối chiếu toàn văn Luật 91/2025/QH15 và Nghị định 356/2025/NĐ-CP khi xác định nghĩa vụ. Đây là phạm vi pháp lý, không phải danh sách dữ liệu sản phẩm đã hỗ trợ phát hiện.
Lập và gửi hồ sơ cho cơ quan chuyên trách
Khoản 2 Điều 20 Luật 91 yêu cầu lập hồ sơ đánh giá tác động chuyển dữ liệu cá nhân xuyên biên giới và gửi một bản chính trong 60 ngày kể từ ngày đầu tiên chuyển dữ liệu. Cần đối chiếu các trường hợp không phải thực hiện tại khoản 6 Điều 20 và Điều 17 Nghị định 356.
Không chỉ là một bản báo cáo
Khoản 2 Điều 18 Nghị định 356 quy định hồ sơ gồm báo cáo theo Mẫu 09; bản sao hợp đồng hoặc văn bản chuyển giao thể hiện trách nhiệm của các bên; chính sách, quy trình, quy định, biểu mẫu và tài liệu liên quan đến bảo vệ dữ liệu.
Báo cáo cần làm rõ những gì?
- Các bên chuyển, nhận, xử lý dữ liệu và đầu mối phụ trách bảo vệ dữ liệu.
- Mục đích, loại dữ liệu, hoạt động chuyển và xử lý, sơ đồ luồng dữ liệu.
- Cách xin sự đồng ý; chính sách lưu trữ, xoá, huỷ dữ liệu.
- Phương án an toàn sau khi chuyển, biện pháp bảo vệ và tiêu chuẩn áp dụng.
- Hệ thống tiếp nhận, lưu trữ, xử lý và quy trình chuyển tiếp cho bên thứ ba.
- Đánh giá tuân thủ, mức độ bảo vệ của bên nhận, rủi ro và biện pháp giảm thiểu.
Hồ sơ phải luôn sẵn sàng để cơ quan chuyên trách kiểm tra, đánh giá. Hồ sơ đánh giá tác động xử lý dữ liệu tại Điều 21 Luật 91 là một nghĩa vụ riêng, cần xác định theo vai trò và trường hợp áp dụng.
Khi nào phải thông báo trong 72 giờ?
Áp dụng với các bên và nguy cơ tổn hại tại Điều 23 khoản 1 Luật 91; tính từ khi phát hiện hành vi vi phạm. Bên xử lý phải thông báo kịp thời cho bên kiểm soát hoặc bên kiểm soát và xử lý. Không phải cảnh báo phát hiện dữ liệu cá nhân nào cũng là vi phạm phải thông báo.
Thông tin cần chuẩn bị — Điều 28 Nghị định 356
- Thời gian, địa điểm, diễn biến và các bên liên quan.
- Loại và số lượng dữ liệu cá nhân bị ảnh hưởng.
- Đầu mối phụ trách bảo vệ dữ liệu.
- Hậu quả, thiệt hại có thể xảy ra.
- Biện pháp giải quyết và giảm thiểu tác hại.
Khoản 2 quy định sử dụng Mẫu số 08. Người phụ trách xác minh và hoàn thiện thông tin trước khi gửi; việc phát hiện dữ liệu cá nhân trong một lượt kiểm tra chưa có nghĩa là đã xảy ra vi phạm phải báo cáo.